Blog · Escándalos IT · Datos personales
Con credenciales de otro ministerio sacaron datos del Renaper y pidieron US$17.000 por una base que decían de 45 millones
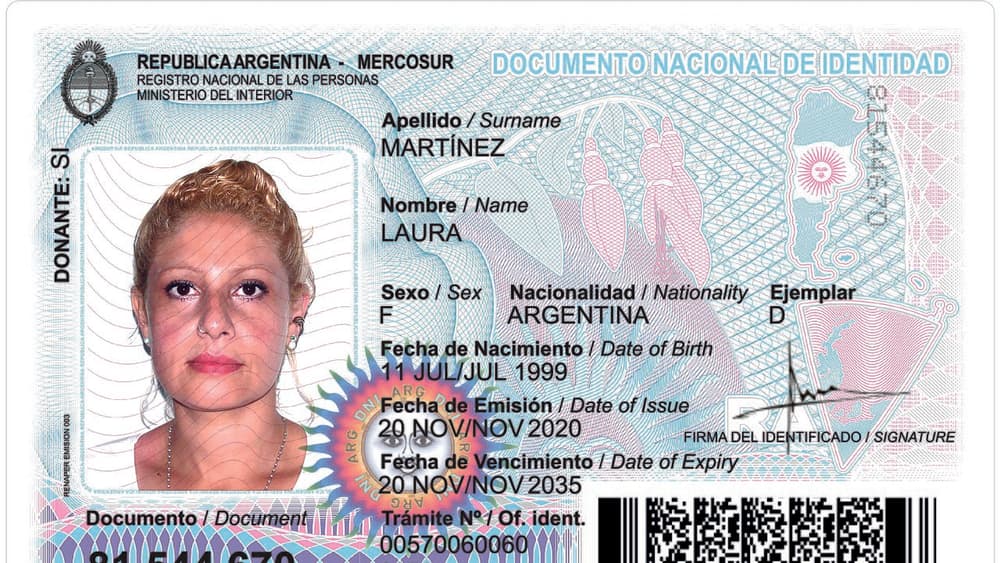
En octubre de 2021 se publicaron las fotos de DNI de 44 figuras públicas y después un archivo con datos de 60.000 personas, y el atacante pidió unos US$17.000 por la base completa. El Renaper atribuyó el acceso a credenciales asignadas al Ministerio de Salud, que hacían entre 600.000 y 800.000 consultas por día, y negó una descarga masiva. Según especialistas consultados, no había un límite de consultas que frenara a nadie.
Qué pasó
El 9 de octubre aparecieron en Twitter las fotos de DNI de 44 personalidades, entre ellas el presidente. Al día siguiente, en un foro de ciberdelincuentes, el mismo usuario publicó un archivo JSON con unas 60.000 entradas como prueba. Decía tener 45.387.114 registros y pedía 0,29 bitcoin por la base completa, cerca de US$17.000 al cambio de entonces, según Clarín.
El Gobierno explicó que el acceso se hizo con usuario y contraseña desde una conexión VPN autorizada entre el Renaper y el Ministerio de Salud, usada por el sistema sanitario SISA para cargar datos de COVID-19 y vacunación. El equipo de seguridad del Renaper detectó que 19 de las 44 fotos habían sido consultadas en el mismo momento en que se publicaban en Twitter. Bloqueó los accesos de Salud y negó una descarga masiva: su hipótesis fue un robo hormiga, con muchas consultas chicas.
¿Por qué nadie lo frenó?
Un programador consultado por Infobae sostuvo que el sistema tendría que alertar ante una cantidad desmesurada de accesos y que no tenía un control que limitara los requerimientos por minuto, hora o día. Otro especialista señaló que los DNI de la muestra eran correlativos, lo que sugiere una descarga secuencial y no un robo hormiga.
El problema de fondo es común: una credencial de sistema a sistema, con un volumen legítimo enorme, esconde bien un uso indebido. Si un consumidor hace 700.000 consultas por día, unas miles más no llaman la atención, salvo que alguien mire el patrón. Después del incidente, el Renaper anunció que reduciría al mínimo las consultas con esas credenciales, revisaría consumos excepcionales y limitaría la información a lo indispensable.