Blog · Escándalos IT · Ransomware
Un ransomware infectó unas 18.000 computadoras de Telecom y pidió US$7,5 millones
En julio de 2020, el grupo REvil atacó a Telecom Argentina: según los reportes, unas 18.000 computadoras quedaron infectadas y el rescate era de US$7,5 millones en la criptomoneda Monero, con plazo para pagar. Para hacer daño no hace falta tumbar el servicio al cliente: alcanza con llegar a las computadoras de la operación interna.
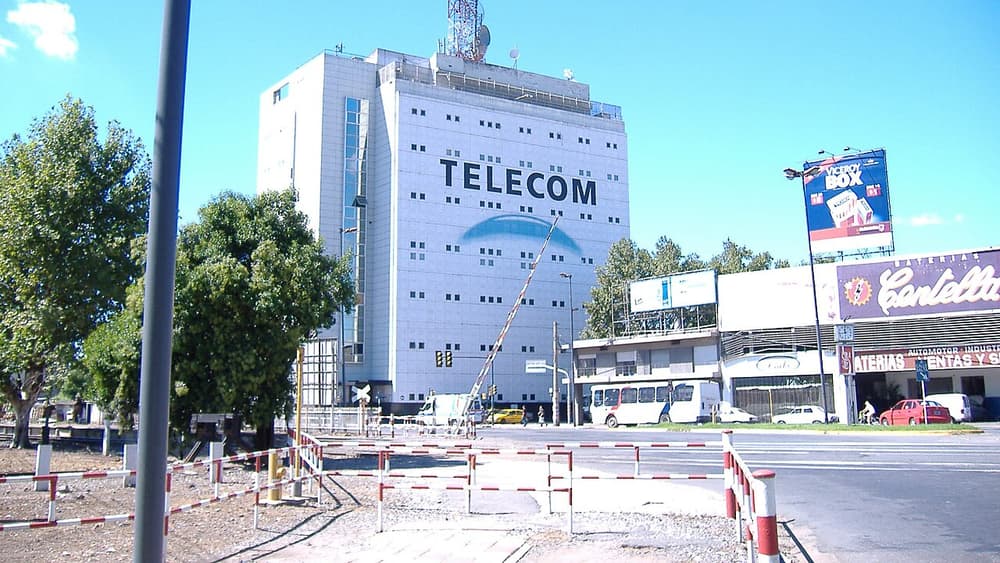
Qué pasó
Según ESET, el ataque ocurrió durante un fin de semana de julio de 2020 y el ransomware llegó en un archivo adjunto de un correo que un empleado descargó y abrió. Desde ahí, los atacantes tomaron una cuenta interna de administrador de dominio y la usaron para distribuir el malware a más de 18.000 estaciones de trabajo.
El pedido fue de US$7,5 millones en Monero. Según Infosecurity Magazine, el monto se duplicaba a US$15 millones si no se pagaba dentro del plazo. Internamente, la empresa pidió a su personal que minimizara los accesos a la red corporativa, incluida la VPN, y que apagara de inmediato cualquier computadora comprometida.
Los servicios a clientes siguieron funcionando: no se cayeron internet ni la telefonía fija, aunque hubo impacto en sistemas de atención remota y el sitio web quedó fuera de línea. Telecom informó que recuperó el acceso a sus sistemas y que no cedió a la extorsión.
¿Por qué llegó tan lejos?
Un adjunto abierto es un incidente en una computadora. Una cuenta de administrador de dominio en manos del atacante es un incidente en toda la empresa. Con esa credencial, el atacante tuvo el mismo alcance que el equipo que administra las computadoras de la empresa.
Un especialista citado por Infosecurity Magazine recomendó segmentar la red y detectar el movimiento lateral. Son las dos defensas que convierten un correo mal abierto en un problema acotado.