Blog · Escândalos de TI · Segurança
700 GB da Polícia Federal Argentina ficaram públicos, incluindo fichas de policiais infiltrados. O caso foi arquivado sem culpados
Em 12 de agosto de 2019, foram publicados 700 GB de arquivos da Polícia Federal Argentina: autos de busca e apreensão, escutas telefônicas e fichas de policiais infiltrados. Em novembro de 2021, o caso foi arquivado e os 15 suspeitos foram inocentados, entre eles um desenvolvedor conhecido por apontar falhas de segurança do Estado. O autor nunca foi identificado.
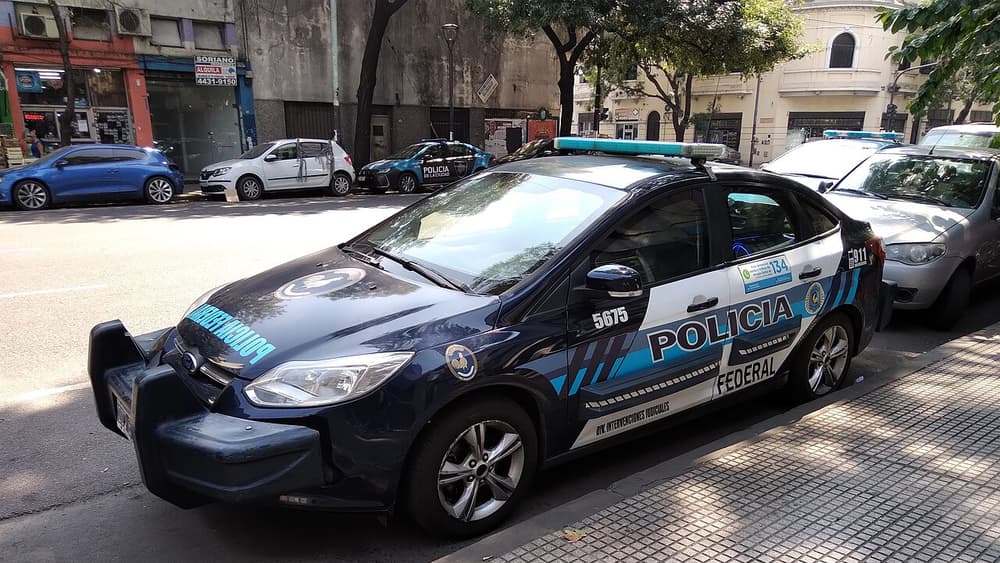
O que foi publicado
O vazamento, chamado LaGorraLeaks 2.0 (“la gorra” é gíria argentina para a polícia), circulou pelo GitHub, pelo Telegram, pelo Twitter e pela Deep Web. Segundo o site argentino Infobae, incluía cerca de 200 áudios de escutas telefônicas, dados de antenas de celular para localizar suspeitos, documentos da Divisão de Drogas e fichas de 70 policiais com telefones, endereços e nomes de familiares.
A Polícia Federal respondeu em comunicado que seu banco de dados não tinha sido comprometido e que os arquivos estavam na nuvem, enviados por unidades periféricas.
Como entraram e como o caso terminou
Segundo documentação oficial de fevereiro de 2020 citada pelo veículo argentino El Resaltador, o acesso foi obtido pelo e-mail da Superintendência de Bem-Estar da Polícia Federal, que rodava PHP 5.6.3, uma versão de novembro de 2014.
A investigação acusou 15 pessoas, entre elas esse desenvolvedor. Um promotor questionou os fundamentos usados para acusá-lo: classificou-os como apreciações sem rigor científico. Foram apreendidos 23 dispositivos que nunca passaram por perícia. Em 17 de novembro de 2021, o promotor pediu o encerramento do processo contra os 15, o juiz aceitou o pedido no dia 24 e a decisão se tornou definitiva no dia 30. A autoria nunca foi estabelecida.
Qual é a lição geral?
Duas coisas. A primeira: o sistema central pode estar bem protegido e, mesmo assim, o vazamento sair de um servidor secundário desatualizado ou de arquivos que outras unidades subiram para a nuvem. A segunda: procurar um culpado entre quem critica publicamente a segurança não substitui a análise técnica do incidente.