Blog · Escândalos de TI · Ransomware
Um ransomware infectou cerca de 18.000 computadores da Telecom Argentina e pediu US$ 7,5 milhões
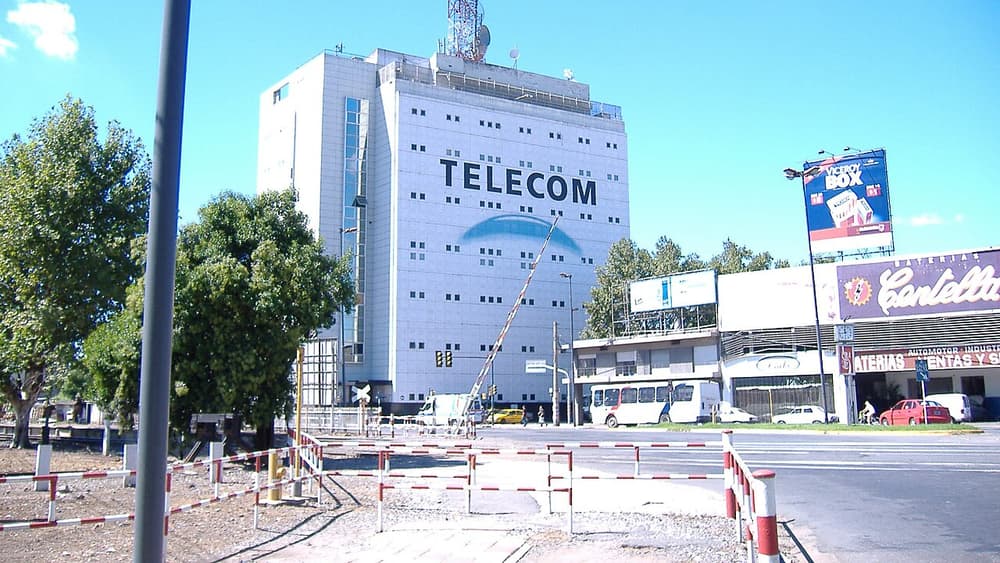
Em julho de 2020, o grupo REvil atacou a Telecom Argentina: segundo os relatos, cerca de 18.000 computadores foram infectados e o resgate era de US$ 7,5 milhões na criptomoeda Monero, com prazo para pagamento. Para causar dano, não é preciso derrubar o serviço ao cliente: basta chegar aos computadores da operação interna.
O que aconteceu
Segundo a ESET, o ataque ocorreu durante um fim de semana de julho de 2020, e o ransomware chegou em um anexo de e-mail que um funcionário baixou e abriu. A partir daí, os atacantes assumiram uma conta interna de administrador de domínio e a usaram para distribuir o malware para mais de 18.000 estações de trabalho.
O pedido foi de US$ 7,5 milhões em Monero. Segundo a Infosecurity Magazine, o valor dobrava para US$ 15 milhões se não fosse pago dentro do prazo. Internamente, a empresa pediu aos funcionários que reduzissem ao mínimo os acessos à rede corporativa, incluindo a VPN, e que desligassem imediatamente qualquer computador comprometido.
Os serviços aos clientes continuaram funcionando: a internet e a telefonia fixa não caíram, embora os sistemas de atendimento remoto tenham sido afetados e o site tenha ficado fora do ar. A Telecom informou que recuperou o acesso aos seus sistemas e que não cedeu à extorsão.
Por que chegou tão longe?
Um anexo aberto é um incidente em um computador. Uma conta de administrador de domínio nas mãos do atacante é um incidente na empresa inteira. Com essa credencial, o atacante teve o mesmo alcance que a equipe que administra os computadores da empresa.
Um especialista citado pela Infosecurity Magazine recomendou segmentar a rede e detectar o movimento lateral. São as duas defesas que transformam um e-mail aberto por descuido em um problema contido.