Blog · Escândalos de TI · Segurança
Ele alertou sobre uma falha no voto eletrônico de Buenos Aires. Dois dias antes da eleição, a polícia fez busca na casa dele
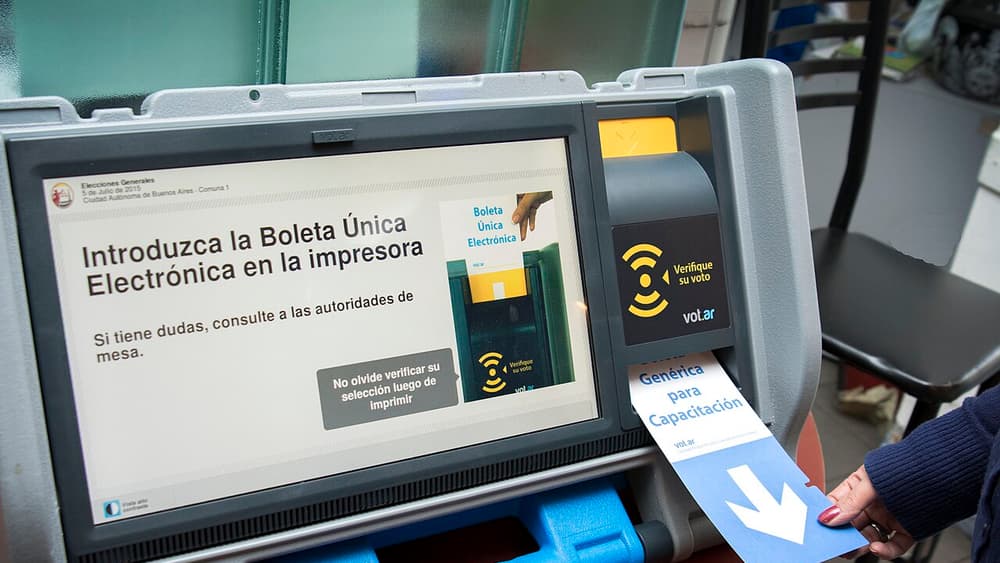
Em 2015, um programador avisou a empresa fornecedora de que tinha encontrado uma vulnerabilidade no sistema de Boleta Única Electrónica (cédula única eletrônica) da Cidade de Buenos Aires. Na noite de sexta-feira, 3 de julho, dois dias antes da eleição, a polícia fez uma busca na casa dele e levou seus computadores. Em 2016, a promotoria se manifestou pelo arquivamento do caso contra ele. O caso mostra o que acontece quando quem avisa acaba sendo tratado como quem ataca.
O que aconteceu
Cerca de dez dias antes da eleição na cidade, o programador detectou uma falha na transmissão dos resultados das escolas usadas como locais de votação para o centro de apuração e avisou a empresa responsável pelo sistema, o Grupo MSA. Segundo o relato dele, os certificados SSL dos terminais que enviavam esses dados tinham vazado e não tinham senha. Com eles, explicou, alguém poderia enviar resultados falsos ou sobrecarregar o sistema.
A partir de uma denúncia criminal, uma juíza ordenou a busca. A Divisão de Cibercrime da Policía Metropolitana (a polícia da cidade de Buenos Aires) entrou na casa dele na noite de sexta-feira, 3 de julho de 2015, e levou computadores, leitores de e-book e dispositivos de memória. Ele foi acusado de dano informático. Oito meses depois, segundo a ANCCOM, agência de notícias da Universidade de Buenos Aires, seus equipamentos continuavam em depósito judicial.
Em agosto de 2016, a promotoria se manifestou pelo arquivamento do caso e afirmou que a atuação dele tinha exposto um sistema que podia ser violado com facilidade.
Qual é a lição mais ampla?
Quando uma organização responde a um alerta com uma denúncia criminal, a mensagem que todos os outros recebem é clara: o próximo que encontrar uma falha não vai avisar. A vulnerabilidade continua lá; a única coisa que muda é quem fica sabendo primeiro.
Na época, a Fundación Vía Libre, organização argentina de direitos digitais, criticou que a Justiça agisse contra o mensageiro, e não contra os responsáveis por proteger o sistema. A fundação e outros especialistas em informática também mostraram, na mesma época, como gravar vários votos no chip de uma cédula usando um celular. O programador disse depois que a operação parecia pensada para intimidar quem procurava vulnerabilidades.