Blog · Escândalos de TI · Dados pessoais
Com credenciais de outro ministério, extraíram dados do Renaper e pediram US$ 17.000 por uma base que diziam ter 45 milhões de registros
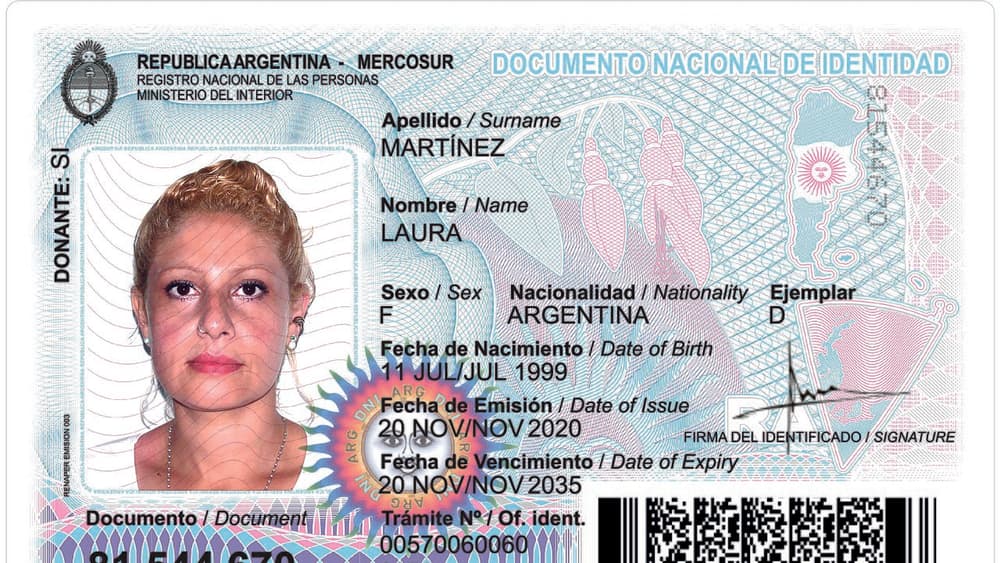
Em outubro de 2021, foram publicadas as fotos do documento de identidade (DNI) de 44 figuras públicas e depois um arquivo com dados de 60.000 pessoas, e o atacante pediu cerca de US$ 17.000 pela base completa. O Renaper, registro nacional de pessoas da Argentina, atribuiu o acesso a credenciais concedidas ao Ministério da Saúde, que faziam entre 600.000 e 800.000 consultas por dia, e negou um download em massa. Segundo especialistas ouvidos pela imprensa, não havia um limite de consultas que barrasse alguém.
O que aconteceu
Em 9 de outubro, as fotos do DNI de 44 personalidades, entre elas o presidente, apareceram no Twitter. No dia seguinte, em um fórum de cibercriminosos, o mesmo usuário publicou um arquivo JSON com cerca de 60.000 entradas como prova. Dizia ter 45.387.114 registros e pedia 0,29 bitcoin pela base completa, perto de US$ 17.000 no câmbio da época, segundo o jornal argentino Clarín.
O governo explicou que o acesso foi feito com usuário e senha a partir de uma conexão VPN autorizada entre o Renaper e o Ministério da Saúde, usada pelo sistema de saúde SISA para registrar dados de COVID-19 e vacinação. A equipe de segurança do Renaper detectou que 19 das 44 fotos tinham sido consultadas no mesmo momento em que eram publicadas no Twitter. O órgão bloqueou os acessos da Saúde e negou um download em massa: sua hipótese foi um roubo aos poucos, com muitas consultas pequenas.
Por que ninguém barrou?
Um programador ouvido pelo Infobae afirmou que o sistema deveria disparar um alerta diante de uma quantidade desmedida de acessos e que não havia um controle que limitasse as requisições por minuto, hora ou dia. Outro especialista apontou que os números de DNI da amostra eram consecutivos, o que sugere um download sequencial, e não um roubo aos poucos.
O problema de fundo é comum: uma credencial de sistema para sistema, com um volume legítimo enorme, esconde bem um uso indevido. Se um sistema cliente faz 700.000 consultas por dia, alguns milhares a mais não chamam a atenção, a menos que alguém olhe o padrão. Depois do incidente, o Renaper anunciou que reduziria ao mínimo as consultas com essas credenciais, revisaria consumos excepcionais e limitaria as informações ao indispensável.